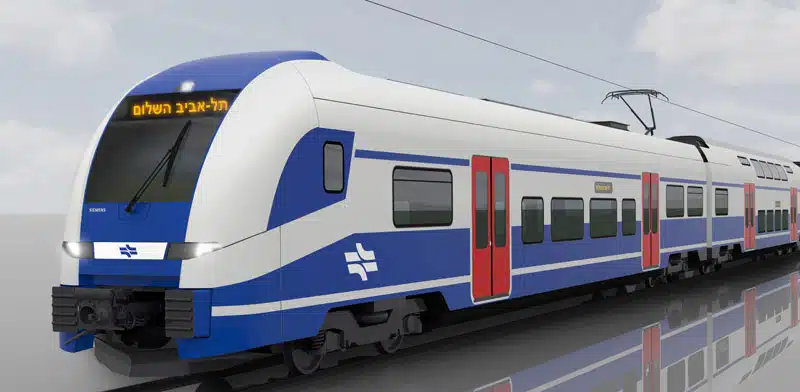
Иранска кибератака е деактивирала железопътната система на Израел, предават световните агенции, позовавайки се на данни от иранската агенция „Фарс“.
Според информацията системите на израелските железници са били хакнати, като е извършен пробив в инфраструктурата им.
В резултат на атаката железопътната система е била временно деактивирана, а властите са предупредили, че до второ нареждане железопътните гари няма да се считат за безопасни места.
Към момента няма официална информация за мащаба на кибератаката, както и дали тя е засегнала движението на влаковете в страната.
Инцидентът идва на фона на нарастващо напрежение между Иран и Израел, като през последните години кибератаките се превърнаха в една от основните форми на конфликт между двете държави.
Израелската дирекция по киберсигурност съобщи, че е установила “десетки пробиви“ в системи за видеонаблюдение в страната, извършени от ирански хакери с цел шпионаж след началото на войната в Близкия изток, пише The Economic Times.
Институцията призова собствениците на камери да сменят паролите си и да актуализират софтуера на устройствата, за да се предотвратят рискове за националната и личната сигурност.
Израелската компания за киберсигурност Check Point съобщи, че от началото на американско-израелската офанзива хакери са получили достъп до множество системи за видеонаблюдение, които в много от случаите са слабо защитени.
Хакерските групи, които координират действията си с държавните интереси на Техеран, играят специална роля в съвременната кибервойна. Проирански кибергрупи като Arabian Ghosts и Black Ember също са активни срещу Израел.
САЩ също не са били подминати от иранските кибератаки.
Иранската хакерска група “Seedworm“ е проникнала в мрежите на няколко американски организации и е установила бастион там още преди военната ескалация в Близкия изток. През последните седмици изследователи на Symantec са засекли подозрителна активност в инфраструктурата на американска банка, летище, организации с нестопанска цел и израелския клон на американска софтуерна компания.
Атаките са започнали през февруари 2026 г. и продължават. Според специалисти по разузнаване на заплахи, в инфраструктурата на някои компании е открита неизвестна досега “задна врата“, наречена “Dindoor“. Зловредният софтуер използва средата за изпълнение Deno, за да изпълнява JavaScript и TypeScript код. Файлът е подписан с цифров сертификат на името на Ейми Черне.
“Dindoor“ е открит в мрежата на израелския клон на американски разработчик на софтуер, който работи с отбранителната и аерокосмическата промишленост. Същата “задна врата“ е открита и в мрежата на американска банка и канадска организация с нестопанска цел. В инфраструктурата на компанията е открит и опит за извличане на данни чрез програмата “Rclone“ към облачно хранилище Wasabi. В момента не е известно дали нападателите са успели да измъкнат някаква информацията.
Друг бекдор, с кодово име “Fakeset“, написан на Python, е бил открит в мрежите на американско летище и организация с нестопанска цел. Зловредният софтуер е бил подписан със сертификати, принадлежащи на Ейми Черн и Доналд Гей. Сертификатът на Доналд Гей е бил използван преди това за подписване на зловреден код, свързан със “Seedworm“. Бекдорът е бил изтеглен от сървърите на облачната услуга Backblaze.